
在近期举办的科大讯飞全球1024开发者节期间,讯飞展示了其大模型底座在企业级业务场景中的延伸能力,智能招采相关方案与数字化工作协同平台同步受到业界关注。随后,人民网等主流媒体于10月26日刊发或转载了相关跟踪报道,引发不少企业采购管理部门与数字化决策者的讨论。作为大模型切入企业深水区业务的典型代表,智能招采被寄予提质增效的厚望。然而,展台演示的技术架构与实际业务系统的落地交付之间仍存在客观距离,企业采购决策者需要从技术表述中剥离出可核验的边界。
展会展示背景与公开功能特征
根据开发者节发布的信息,讯飞在此次技术演进中重点突出了云端协同的计算架构与企业级智能体(Agent)能力,旨在通过大模型处理复杂的非结构化文档,例如跨部门资料比对、合同条款审核以及供应商沟通材料起草等。
从目前公开的资料与行业主流方案来看,智能招采在大模型加持下的核心应用场景主要集中在以下三个环节:
- 需求规范与招标文件编制:通过调用历史采购数据、品类标准模板与合规要求,辅助采购人员快速生成征求意见书(RFI)、招标文件(RFP)的初稿文本,减少标准化文书的撰写耗时。
- 多源异构文档的抽取与比对:针对格式各异的报价单、技术参数说明与供应商资质文件,进行结构化字段提取与多方横向比对,自动标记关键参数的偏差项与潜在缺漏。
- 合同与合规风险初审:比对既定合同范本与供应商反馈条款,识别付款账期、违约责任、交货周期等关键节点的修改痕迹,并给出基础合规性提示。
这些能力体现了大语言模型在文档理解与语言组织上的成熟度,但在现阶段,厂商展示的技术指标更多是基于特定基准或测试样本得出的评估数据,不能直接推导为企业常规采购业务的综合降本比例。
区分技术愿景与生产环境交付
企业在评估此类展示时,首要原则是将“单点技术演示”与“端到端业务交付”严格区分。展会环境通常采用预设标准数据集与清晰的语义输入,而在实际企业采购环境中,业务复杂度成倍增加。
一方面,公开展示的功能偏向于“辅助生成”与“自动化初筛”,这与能够代替人工决策的自主式采购存在本质区别。无论模型给出的比对结果如何详尽,供应商选定、价格确认与商业条款的妥协,依然涉及复杂的商业谈判与战略考量,绝非算法能独立裁决。
另一方面,企业采购往往面临历史数据杂乱、品类标准未统一、供应商命名不规范等脏数据问题。若底层数据未经彻底清洗与治理,大模型的推理过程可能产生逻辑幻觉或信息遗漏,甚至放大原有流程中的错误。
企业落地前需核验的关键边界
企业数字化团队在考虑引入智能招采工具时,应围绕系统架构、数据安全及责任划分,向方案提供方进行逐项核验:
1. 系统集成与接口成熟度
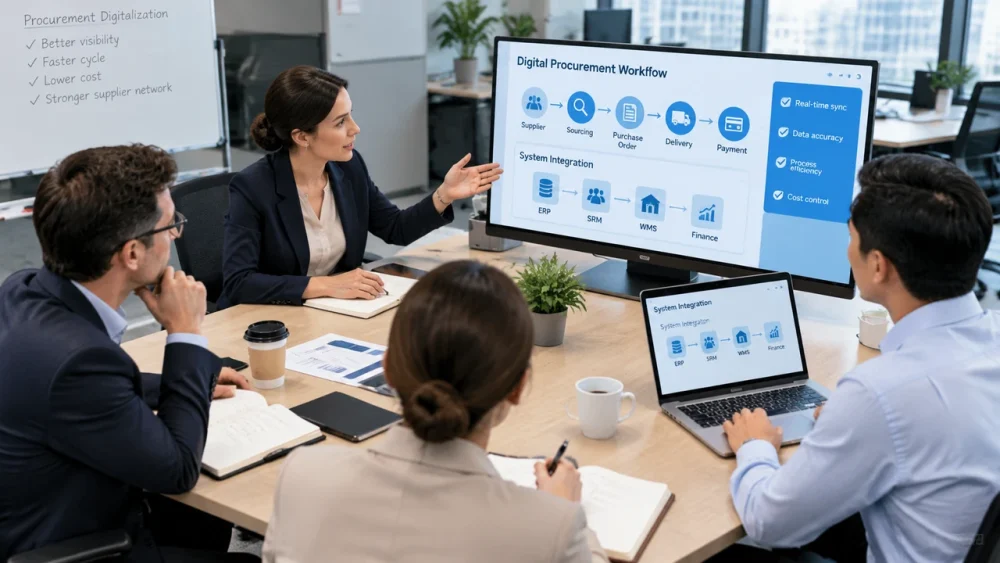
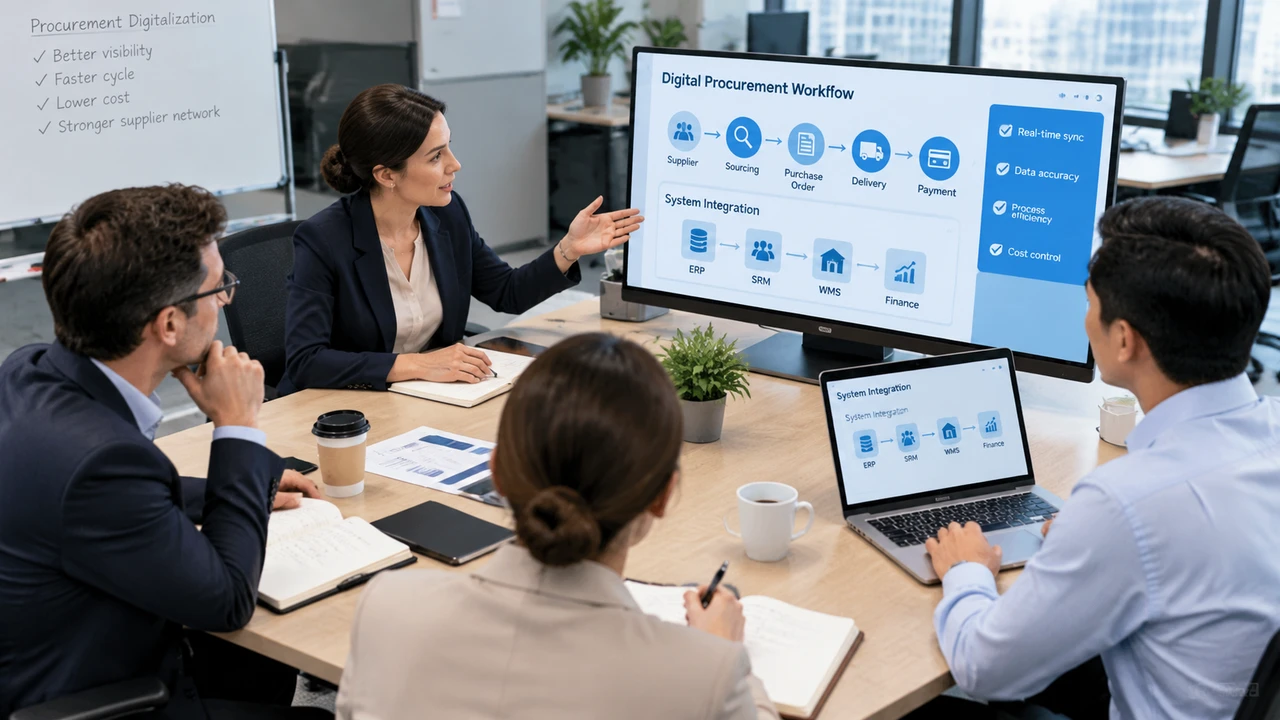
智能招采方案并非独立的信息孤岛,必须与企业现有的ERP、供应链管理(SCM)、合同管理及供应商关系管理(SRM)系统实现深度集成。决策者需明确系统对接是依赖成熟的标准API接口,还是需要进行高成本的定制开发;同时需评估在多系统流转过程中,采购数据状态的实时同步机制与网络延迟容忍度。
2. 部署模式与数据安全边界
采购数据涵盖底价、供应商名册、成本核算与战略储备等核心商业秘密。方案采用的是公有云API调用、私有化部署,还是端云协同架构?若涉及端侧或混合部署,本地硬件对AI模型的承载能力、推理响应速度以及敏感信息脱敏传输的物理边界,均需经受严格的安全与合规审计。
3. 人工复核机制与责任归属
在招采业务流中,必须建立明确的“人机协同”责任分界。系统应具备清晰的溯源能力,确保AI给出的每一条分析或修改建议都能回溯至原始招标文件或供应商报价单的对应段落。企业内部流程需刚性规定人工复核节点,明确在出现漏标、错判或合规风险时,责任链路如何界定,严禁将最终审核权移交给自动化模型。
保持审慎的选型节奏,将技术亮点放在真实的系统约束与合规框架下进行推演,是企业采购团队将数字化方案平稳转化为生产力的基础前提。
软盟——专注软件定制开发、AI智能体、区块链与全场景数字化解决方案,拥有10+年技术沉淀,支持100%全量源码交付、7×24小时极速响应,服务覆盖APP/小程序开发、电商全链路系统、数智化转型全周期需求,了解完整服务与最新产品可联系客服!