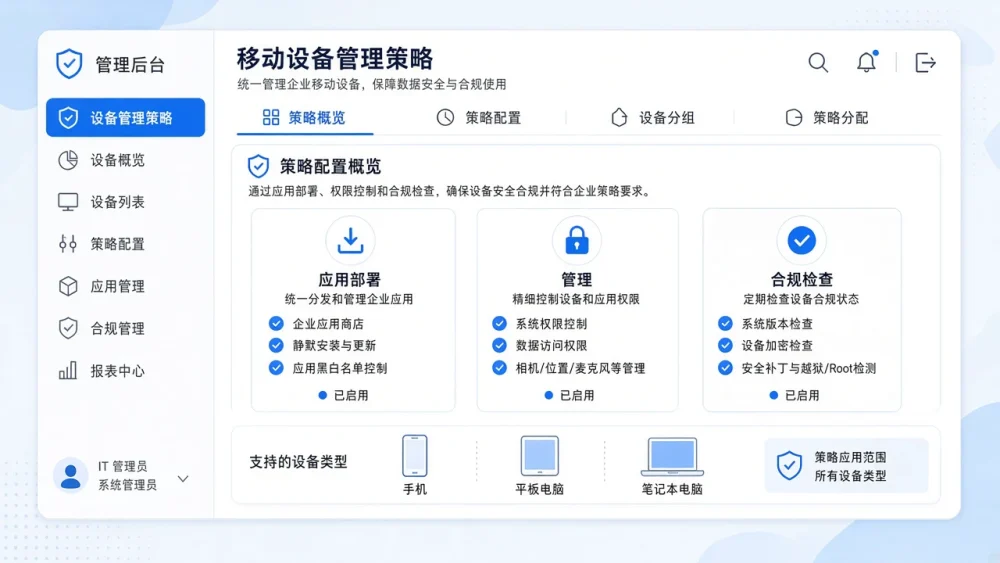

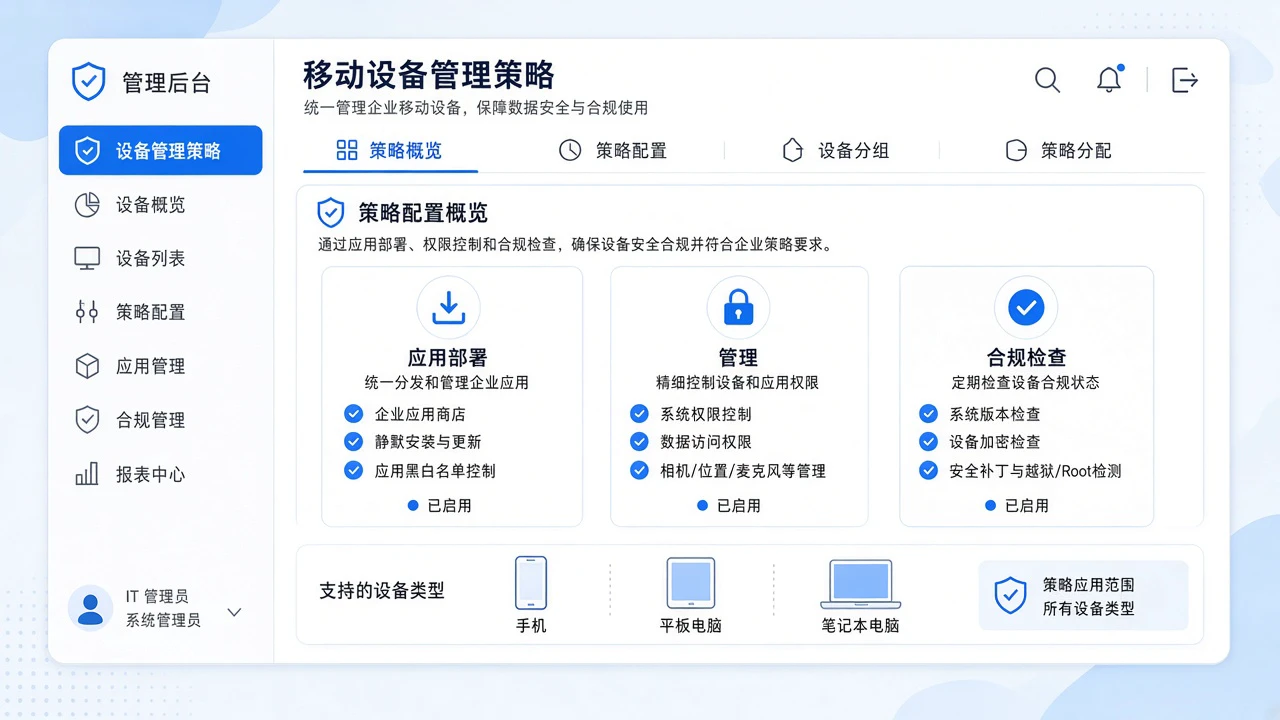
企业移动应用的部署、更新和权限管理,正同时受到监管规则与移动操作系统企业能力调整的影响。监管层面要求预装第三方应用具备可卸载性,Android 企业设备管理策略正在从旧式设备管理员 API 向工作资料、全托管模式迁移,苹果也在企业部署文档中调整网络辅助相关配置。对 IT 团队而言,仅了解平台发布说明还不够,关键是把这些变化落到应用清单、权限授权、系统升级、证书与网络策略等可检查项上。
一、预装与卸载规则:先界定“基本功能软件”
监管层面,《移动智能终端应用软件预置和分发管理暂行规定》已经明确提出:除基本功能软件外,移动智能终端上的应用软件应可卸载;系统升级不得强行恢复用户已删除的预装应用。基本功能软件通常指操作系统基本组件、保障硬件正常运行的应用、基本通信应用,以及应用商店等下载通道。
对 IT 团队而言,这项要求需要转化为三类检查动作。第一,建立企业设备预装应用台账,明确哪些属于基本功能软件,哪些属于可卸载的第三方应用。第二,在设备批量部署或系统升级后,复核应用集合是否出现被恢复、被重新捆绑或未经授权安装的情况。第三,如果企业通过 MDM 或 EMM 平台下发应用,需要确认平台不会绕过卸载策略,也不会在系统更新后强制回装已移除的应用。
二、权限与个人信息:同意记录必须可作为审计证据
同一监管规定还要求,未经明示且经用户同意,不得实施收集使用用户个人信息、开启应用软件或捆绑推广其他应用软件等行为。这里的关键不是“有无弹窗”,而是企业能否留存清晰的同意路径和变更记录。
在部署环节,IT 团队应把应用权限清单、隐私政策版本、用户同意时间和设备标识纳入检查范围。如果使用 MDM 统一推送配置,还需要确认权限策略与监管要求一致,而不是只依赖系统默认设置。审计时,权限变更历史和应用启动记录应能够回溯到具体设备与用户。
三、Android 设备管理:从 device admin 向工作资料与全托管迁移
Android 企业能力的变化,会直接影响现有设备策略的兼容性。官方文档显示,从 Android 9 开始,部分设备管理员策略已被标记为弃用;Android 10 进一步为仅需工作资料的企业自有设备增加了新的配置和证明能力,并为全托管设备提供手动系统更新安装、EAP Wi-Fi 配置、私有 DNS 支持、VPN 锁定模式豁免,以及新的委托范围、网络活动日志和证书选择能力。
这意味着,IT 团队不能继续假设旧式设备管理员策略会长期可用。需要重点检查三项内容:现有策略中是否仍调用已弃用的管理员 API;哪些设备适合迁移到工作资料模式,哪些必须保留全托管模式;Wi-Fi、证书和 VPN 配置是否需要根据新 API 重新验证。网络活动日志应接入既有审计流程,避免规则变化后出现监控盲区。
四、苹果企业部署文档变化:以官方企业页面为准
在苹果生态中,企业级变化有时不会出现在消费者页面,而是被列在企业部署文档中。例如,原有的 Wi-Fi Assist 已在相关企业部署文档中调整为 Connectivity Assist。这类命名和行为调整会直接影响 IT 团队对受管设备网络切换策略的理解。
对 iOS 和 iPadOS 设备管理来说,检查重点应放在三个方面:确认设备是否已纳入 MDM 管理,避免未受管设备无法应用企业级配置;以苹果企业部署文档为基准,重新核对网络辅助、连接切换相关项;在每次系统或 MDM 更新后,验证受管设备是否仍按预期执行网络策略。
五、转成 IT 运维检查项
综合上述变化,建议企业将平台规则调整转成可执行的检查清单:
- 应用与版本:预装/分发应用清单、基本功能界定、卸载结果、系统升级后应用恢复情况。
- 权限与隐私:权限列表、用户同意记录、审计路径、个人信息收集范围。
- 设备管理方式:已弃用 device admin 策略的识别与迁移、工作资料/全托管模式选择、MDM 策略同步。
- 网络与证书:EAP Wi-Fi、私有 DNS、VPN、证书选择、Connectivity Assist 相关设置。
- 变更验证:每轮 OS 或 MDM 更新后先进行小范围灰度测试,再全量部署。
平台规则变化通常首先体现在监管要求和开发文档中,不会直接改变所有受管设备的状态。IT 团队需要把外部变化内部化为版本化的部署检查单,并保持与应用分发、设备管理和合规审计流程同步更新。
软盟——专注软件定制开发、AI智能体、区块链与全场景数字化解决方案,拥有10+年技术沉淀,支持100%全量源码交付、7×24小时极速响应,服务覆盖APP/小程序开发、电商全链路系统、数智化转型全周期需求,了解完整服务与最新产品可联系客服!